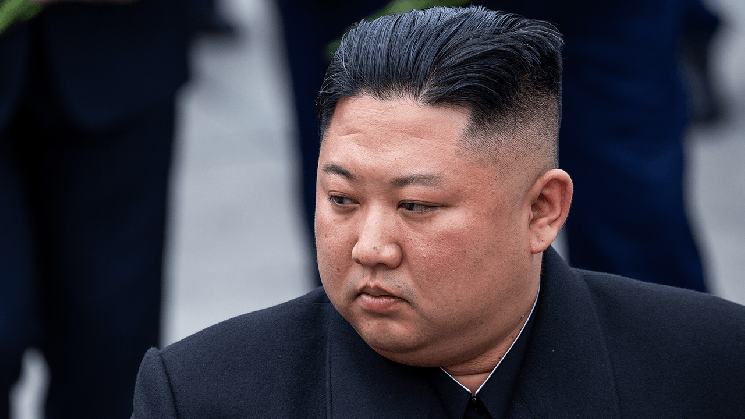
Ким Чен Ын смеется последним, поскольку крупнейшее ограбление в мире криптовалют становится «золотом мемов»
Судя по всему, за 6,36 млрд долларов можно купить много смеха, особенно когда предполагаемые бенефициары проживают в одной из стран, подвергающихся самым жестким санкциям в мире. После катастрофы с безопасностью на Binance 29 октября пользователи социальных сетей начали изображать Ким Чен Ына, ухмыляющегося как победитель лотереи, проверяющего свой воображаемый баланс на бирже и наслаждающегося изысканными удовольствиями жизни.
Шутки появились после того, как исследователи блокчейна указали на печально известную северокорейскую операцию «Tradertraitor», связанную с более широкой группировкой «Lazarus Group». Но за диктатором, украшенным цифровыми эффектами, скрывается гораздо менее забавная реальность: киберпреступная организация, предполагаемый объем краж криптовалюты которой в настоящее время составляет примерно 13,3 млрд долларов.
Крипто-Твиттер обращается с Пхеньяном по-голливудски
В одном из ставших вирусными постов в X было изображено, как Ким празднует после того, как якобы увеличил валовой внутренний продукт своей страны на 6 миллиардов долларов. В другом он изображён поздравляющим предполагаемого хакера Binance, причём с добавленной поинтой о том, что сам хакер лично не получит ни цента. Празднества расширились до модификаций на тему роскоши, аккаунтов-пародистов, благодарящих инвесторов в криптовалюту, и хэллоуинских шуток об особенно дорогом «кошельке или жизни».
Это черный юмор с геополитическим подтекстом. Мемы высмеивают явную несостоятельность сложных финансовых систем защиты от агентов, якобы работающих на изолированное авторитарное правительство. Их популярность также возрождает старую интернет-традицию шутить о том, что украденные цифровые активы финансируют запуски северокорейских ракет.
Скомпрометированный ноутбук открывает дверь к многомиллиардным средствам
По имеющимся данным, предполагаемые злоумышленники воспользовались доступом с заражённого компьютера инженера Binance, получив доступ к системам, уполномоченным утверждать вывод средств. Примерно за 20 минут активы были перемещены через почти дюжину блокчейнов, включая 18 270 BTC и значительные объёмы эфира, XRP и стейблкоинов. Следователи выявили предварительную подготовку, включавшую настройку разрешений на транзакции и использование специальных функций Ethereum, которые помогли осуществить операцию.
Binance пообещала покрыть финансовый ущерб, в то время как экстренные меры со стороны эмитентов токенов и администраторов блокчейнов, по сообщениям, позволили заморозить средства на сумму от 2,7 до 3 млрд долларов. Компания заверила, что активы клиентов остались в безопасности. По состоянию на 31 октября ни одно правительственное агентство США публично не возложило ответственность за инцидент, в результате чего версии частного сектора отличаются от официальных выводов.
Предполагаемое состояние группы «Лазарус» в размере 14 млрд долларов формировалось на протяжении десятилетий
Более широкий исторический обзор охватывает 296 предполагаемых краж криптовалюты, связанных с Северной Кореей, хотя отдельные случаи имеют разный уровень доказательной базы. Динамика развития событий поразительна. Инцидент с Kucoin на сумму 275 млн долларов в 2020 году предшествовал взлому Ronin Bridge на сумму 620 млн долларов в 2022 году. В 2024 году DMM Bitcoin потеряла примерно 308 млн долларов, а в феврале 2025 года последовала катастрофа Bybit на сумму 1,46 млрд долларов.
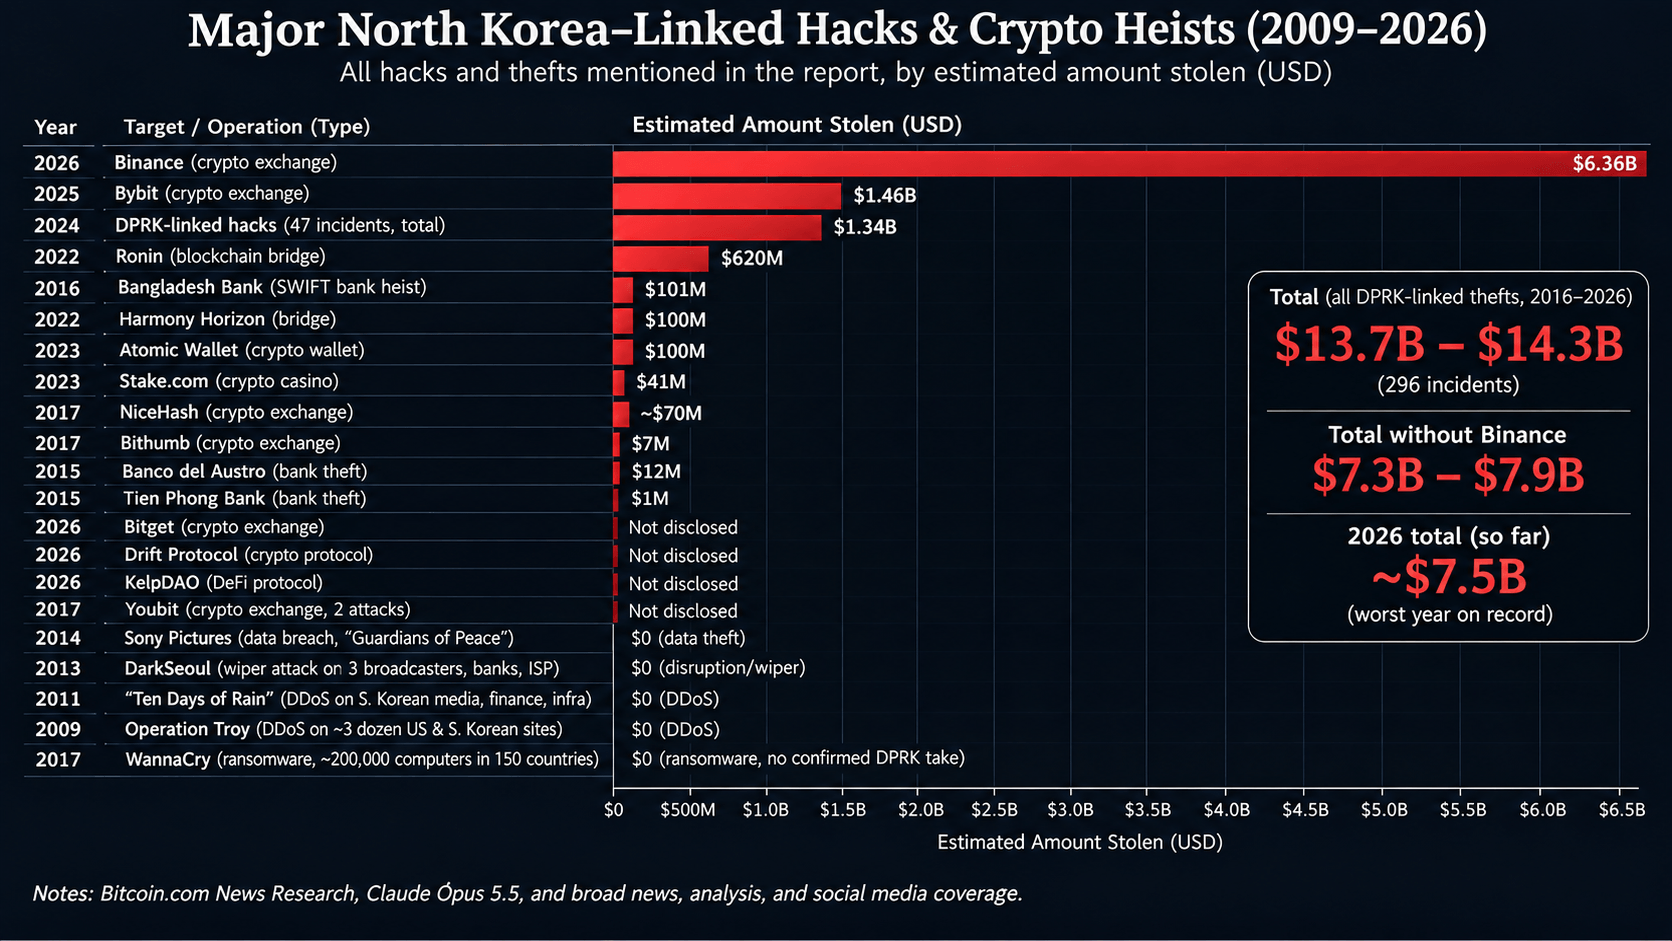
Федеральные власти приписали инциденты с Ronin, DMM Bitcoin и Bybit северокорейским субъектам. Другие случаи по-прежнему подтверждаются в основном оценками аналитиков блокчейна, а не выводами правительства. Сама по себе эта организация — не обычная хакерская группировка. «Лазарус» выступает в качестве зонтичного термина, охватывающего пересекающиеся северокорейские кибероперации, в том числе группы, действующие из финансовых мотивов, такие как «Bluenoroff» и «Tradertraitor».
Вопрос на миллиард долларов, на который никто не может ответить мемом
Методы значительно изменились со времени ранних банковских атак этого хакерского синдиката. В расследованиях теперь на первый план выходят поддельные предложения о найме, вредоносное ПО, взломанные интерфейсы транзакций и обманчивые запросы на авторизацию. После взлома похищенные активы могут проходить через промежуточные кошельки, платформы обмена токенами и сервисы отмывания средств, предназначенные для затруднения отслеживания и возврата средств.
Важно отметить, что исторические оценки сумм похищенных средств не позволяют установить, сколько денег поступило в распоряжение правительства Северной Кореи. Они включают активы, которые впоследствии были возвращены, заморожены или стали недоступными, а также инциденты, авторство которых по-прежнему остается спорным. В результате в любимом интернетом изображении смеющегося диктатора отсутствует одна довольно дорогостоящая деталь: может ли Пхеньян на самом деле потратить то состояние, о котором все постоянно шутят.
Подписывайтесь на страницы новостей криптовалют -